
© FM Forum Business Solutions GmbH
A-1200 Wien, Dresdner Straße 45
E-Mail: kundenservice@forum-media.at
Clouds
Mit der richtigen Auswahl von Cloud-Diensten erfüllen Sie die folgenden Pflichten im Datenschutzrecht:
Art 24 und 32 DSGVO | Umsetzen von angemessenen technischen und organisatorischen Maßnahmen zum Schutz personenbezogener Daten unter Berücksichtigung des Standes der Technik und der Eintrittswahrscheinlichkeit |
Art 28 DSGVO | Auswahl der geeigneten Auftragsverarbeiter |
Begriff Cloud
Der Begriff Cloud ist seit einigen Jahren der wohl am meisten missbräuchlich verwendete Terminus im Rahmen der Informationstechnologien. Seitdem von Cloud gesprochen wird, dient dieser Begriff als Marketinginstrument, um jedweden Server, der über ein Netzwerk erreichbar ist, als Cloud zu definieren. Dennoch sind Webserver, Mailserver oder lokale Datenspeicher (NAS) noch keine Cloud. Der wesentliche Unterschied ist, dass Cloud Computing den Ansatz von dezentralen und verteilten IT-Infrastrukturen über ein Rechnernetz (meist das Internet) als Speicherplatz, Rechenleistung oder Anwendersoftware als Dienstleistung zur Verfügung stellt. Cloud Computing bedeutet auch, dass Datenverarbeitung und Speicherung häufig in Rechenzentren stattfinden, die sich außerhalb der eigenen technischen und organisatorischen Kontrolle befinden. Dadurch entsteht ein zusätzlicher datenschutzrelevanter Prüfbedarf, etwa hinsichtlich der Frage, in welchem Land die Daten verarbeitet werden und welche Sicherheitsmaßnahmen der Anbieter tatsächlich umsetzt. Ebenso ist zu berücksichtigen, dass Cloud Umgebungen typischerweise Mandantenmodelle nutzen, bei denen mehrere Kunden parallel Ressourcen teilen, was erhöhte Anforderungen an Isolation, Verschlüsselung und vertraglich geregelte Zugriffsbegrenzungen notwendig macht.
Daraus ergeben sich verschiedene Geschäftsmodelle, wie Infrastructure/Platform/Software as a Service (siehe die folgende Abbildung). Die Anbindung unterschiedlicher Ressourcen untereinander erfolgt über meist standardisierte Schnittstellen, den so genannten APIs.
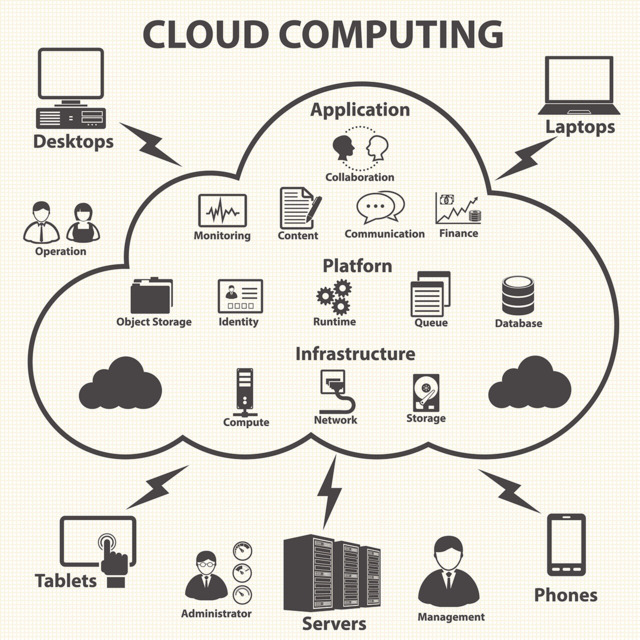
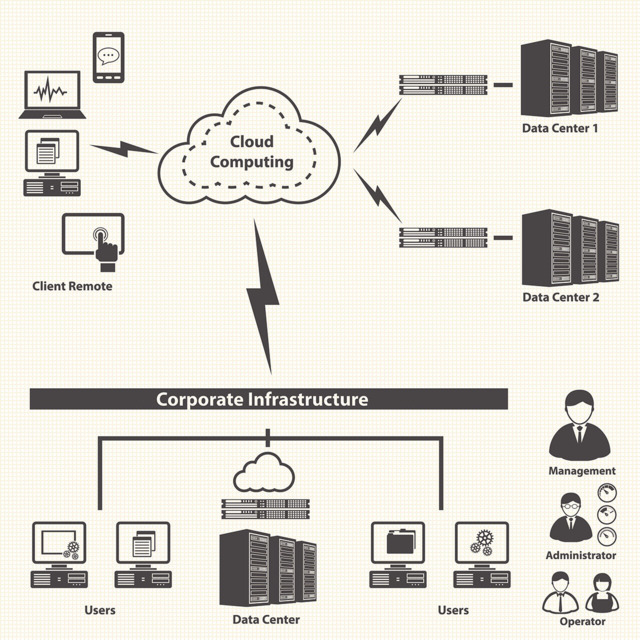
Quelle: Adobe Stock
Je nach der Art, welchem Kreis diese Dienste zur Verfügung gestellt werden, wird zwischen Private Cloud, Community Cloud, Hybrid Cloud und Public Cloud unterschieden.
Praxistipp:
Prüfen Sie vor der Nutzung eines Cloud-Dienstes, ob der Anbieter eine transparente Darstellung seiner Datenflüsse bereitstellt. Viele Anbieter geben zwar an, wo Daten „hauptsächlich“ verarbeitet werden, verschweigen jedoch Backup Standorte oder Supportstrukturen. Ein exakter Überblick verhindert, dass personenbezogene Daten unbeabsichtigt in Regionen übertragen werden, in denen kein angemessenes Datenschutzniveau herrscht.
Risiken
Welche Datenschutzrisiken sind beim Einsatz von Cloud-Computing zu bedenken?
- Grundsätzlich dürfen nur vertrauenswürdige Anbieter von Cloud-Diensten ausgewählt werden. Sie als Verantwortlicher entscheiden, wen Sie als Auftragsverarbeiter auswählen.
- Wenngleich der Zugriff auf die Cloud-Ressourcen mittels TLS und entsprechender 2FA relativ gut abgesichert werden kann, haben Sie als Nutzer keinerlei Einfluss auf den Schutz der Computersysteme des/der Cloud-Anbieter. Seit Längerem befassen sich kriminelle Individuen damit, wie sie die Systeme direkt angreifen können, um sozusagen von innen an die gespeicherten Daten zu gelangen. Dabei werden immer neue Sicherheitslücken bekannt, welche nur sehr schwer zu schützen sind. Dazu zählen unter anderem CPU-Designfehler, welche über Jahrzehnte nicht bedacht wurden und nun sehr stark verbreitet im Einsatz sind.
- Schutz der gespeicherten Daten durch Verschlüsselung ist nur dann gewährleistet, wenn die Daten bereits vor der Übertragung in die Cloud verschlüsselt sind und erst wieder nach dem Zugriff am Client entschlüsselt werden. Cloud-Speichersysteme speichern allerdings Daten meistens nicht als Dateien ab, sondern in verteilten Instanzen ihrer Datenbanksysteme. Daher ist eine nachträgliche Verschlüsselung im Datenbanksystem nur sehr schwer umsetzbar. Verschlüsselung wäre auch nur dann sicher, wenn Sie als Kunde selbst den Schlüssel und das zugehörige Passwort generieren können, aber dafür nicht ein System des jeweiligen Anbieters nutzen müssen (master key).
- Setzen Sie Systeme verschiedener Cloud-Anbieter ein und kombinieren Sie diese miteinander (eine hohe Skalierbarkeit macht Cloud Computing interessant), so sind die höchsten Risiken in Schwachstellen der eingesetzten APIs zu finden. Ein entsprechendes API-Management ist demnach zu berücksichtigen (technisch organisatorische Maßnahme).
- Cloud-Anbieter ändern in unregelmäßigen Abständen ihre Angebote und Dienstleistungen. Achten Sie bei der Freischaltung neuer Dienste darauf, dass diese kein „Loch“ in die vorhandene Konfiguration reißen. Angebote, welche Sie nicht einsetzen, gehören deaktiviert.
- Bedenken Sie zudem geopolitische Risiken in Bezug auf Abhängigkeit und Ausfallsicherheit für Ihre Datenanwendungen.
- Prüfen Sie vor dem Einsatz eines Clouddienstes, ob der Anbieter technische Mechanismen zur klaren Mandantentrennung einsetzt, damit personenbezogene Daten anderer Kundinnen bzw Kunden nicht versehentlich zugänglich werden. Fehlende Isolation zwischen Mandanten zählt zu den kritischsten Datenschutzrisiken in gemeinsam genutzten Cloud Umgebungen.
- Achten Sie darauf, dass der Anbieter nachweislich Verfahren zur Löschung und sicheren Vernichtung von Daten implementiert, da in verteilten Speicherarchitekturen Kopien und Fragmente personenbezogener Daten oft an mehreren Standorten liegen und ohne klare Prozesse nur schwer vollständig entfernt werden können.
- Berücksichtigen Sie, dass Cloud Systeme häufig automatisierte Skalierungsmechanismen einsetzen, wodurch personenbezogene Daten in zusätzliche Rechenzentren repliziert werden können. Ohne vertragliche und technische Begrenzung besteht das Risiko, dass Daten unbemerkt in Länder transferiert werden, in denen kein angemessenes Datenschutzniveau besteht.
- Stellen Sie sicher, dass Zugriffe von Administratoren des Cloud Anbieters streng kontrolliert und protokolliert werden. „Privileged Access Management“ ist für Cloud Umgebungen besonders wichtig, da interne Administratoren erheblichen Zugang zu Kundendaten erhalten könnten.
- Prüfen Sie regelmäßig, ob der Cloud Anbieter unabhängige Sicherheitszertifizierungen und Datenschutzprüfberichte (zB ISMS Audits, Penetrationstests, Compliance Berichte) bereitstellt. Fehlen diese Nachweise, kann die Einhaltung datenschutzrechtlicher Pflichten nicht ausreichend belegt werden.
- Beachten Sie, dass Machine Learning Dienste vieler Anbieter Trainingsdaten über längere Zeit speichern oder weiterverarbeiten können. Klären Sie daher ausdrücklich, ob personenbezogene Daten in Trainingsprozessen verwendet werden dürfen oder ob strikte Ausschlussmechanismen verfügbar sind.